Güvenlik Kameraları Hacklenebilir mi? IP Kamera ve VMS Güvenliği
Güvenlik kameraları fiziksel alanları korumak için kurulur; ancak IP tabanlı kamera, NVR ve video yönetim yazılımı doğru yapılandırılmadığında sistemin kendisi siber güvenlik riskine dönüşebilir.
Kurumsal CCTV altyapısı yalnızca görüntü üreten kameralardan oluşmaz. Kamera, ağ anahtarı, kayıt cihazı, depolama, VMS sunucusu, mobil uygulama, bulut servisi ve üçüncü taraf entegrasyonlar sürekli veri alışverişi yapar. Bu bileşenlerden birindeki zayıflık, görüntü gizliliğini, kayıt bütünlüğünü ve kurum ağının güvenliğini etkileyebilir.
Bu nedenle IP kamera güvenliği; güçlü parola belirlemekten daha geniş bir konudur. Cihaz envanteri, ağ segmentasyonu, güvenli uzaktan erişim, yazılım güncellemeleri, kullanıcı yetkileri, kayıt izleme ve ürün yaşam döngüsü birlikte yönetilmelidir.
- Fiziksel Güvenlikten Siber Güvenliğe
Güvenlik Kameraları Hacklenebilir mi?
Evet. IP kamera, NVR ve VMS sistemleri ağ üzerinden haberleştiği için diğer bağlantılı cihazlar gibi yetkisiz erişim, kötü amaçlı yazılım, parola saldırısı ve güvenlik açığı istismarı gibi risklerden etkilenebilir.
Bir saldırgan yalnızca canlı görüntüyü izlemeyi hedeflemeyebilir. Kamera ayarlarını değiştirmek, kayıtları dışarı aktarmak, cihazları devre dışı bırakmak veya ele geçirilen sistemi kurum ağına erişmek için kullanmak da mümkün olabilir.
Risk seviyesi; cihazların internete açıklığına, kullanılan yazılım sürümlerine, parola politikasına, ağ mimarisine ve erişim yetkilerinin nasıl yönetildiğine göre değişir.
Kamera sisteminin güvenliği yalnızca cihaz üzerindeki ayarlardan ibaret değildir. Görüntünün üretildiği noktadan izlendiği, kaydedildiği ve dışa aktarıldığı son noktaya kadar bütün veri akışı korunmalıdır.
Yetkisiz Görüntü Erişimi
Canlı veya kayıtlı görüntülere yetkisiz kişilerin erişmesi mahremiyet, güvenlik ve kurum itibarı açısından ciddi risk oluşturur.
Kayıt Bütünlüğü
Kayıtların silinmesi, değiştirilmesi veya kontrolsüz dışa aktarılması olay inceleme ve delil süreçlerini zayıflatabilir.
Hizmet Kesintisi
Kamera, kayıt cihazı veya VMS hizmetinin kesilmesi kritik alanların izlenemez hâle gelmesine neden olabilir.
Kurumsal Ağa Geçiş
Yetersiz ayrıştırılmış bir kamera ağı, ele geçirilen cihazın diğer kurumsal sistemlere ulaşmak için kullanılmasına zemin hazırlayabilir.
Temel ilke: Kamera sistemi fiziksel güvenliği sağlarken kurumun dijital güvenliğini zayıflatmamalıdır. Kamera, NVR, VMS, ağ, kullanıcı ve uzaktan erişim bileşenleri tek güvenlik mimarisi içinde değerlendirilmelidir.
- Uçtan Uca Kamera Sistemi Mimarisi
Güvenli Kamera Sisteminin Beş Katmanı
Kamera ve Saha Cihazları
Benzersiz kimlik bilgileri, güvenli yapılandırma, desteklenen şifreleme, kapalı gereksiz servisler ve fiziksel erişim kontrolü cihaz katmanını oluşturur.
Ağ ve Haberleşme
VLAN, güvenlik duvarı, erişim kontrol listeleri, yalnızca gerekli portlar ve şifreli bağlantılar kamera trafiğini sınırlar.
Kayıt ve Depolama
NVR, kayıt sunucusu ve depolama sistemlerinde erişim, yedeklilik, kayıt bütünlüğü, saklama ve güvenli dışa aktarım kuralları uygulanır.
VMS ve Kullanıcı Yönetimi
Rol tabanlı yetkilendirme, en az ayrıcalık, kullanıcıya özel hesaplar, desteklenen platformlarda çok faktörlü doğrulama ve denetim kayıtları merkezi yönetimi güçlendirir.
İzleme ve Yaşam Döngüsü
Firmware ve yazılım güncellemeleri, zafiyet duyuruları, destek ömrü, log takibi, yedekleme ve olay müdahalesi sistemin sürekli güvenli kalmasını sağlar.
- En Sık Karşılaşılan Güvenlik Açıkları
IP Kamera Sistemleri Neden Savunmasız Kalır?
Kamera sistemlerindeki güvenlik sorunlarının önemli bölümü yalnızca ürün özelliklerinden değil, kurulum ve işletme hatalarından kaynaklanır. İlk kurulumda yapılan geçici ayarlar kalıcı hâle gelebilir; uzaktan bakım için açılan bir port kapatılmayabilir veya artık kullanılmayan hesaplar sistemde kalabilir.
Özellikle çok sayıda kamera ve lokasyon bulunan yapılarda güncel envanter olmaması, hangi cihazın hangi yazılım sürümünde çalıştığının bilinmemesi ve üretici destek sürelerinin takip edilmemesi görünmeyen riskler oluşturur.
- Varsayılan veya birden fazla cihazda ortak kullanılan parolalar
- Kamera, NVR veya VMS yönetim portlarının doğrudan internete açılması
- Güncel olmayan firmware, işletim sistemi ve VMS sürümleri
- Kullanılmadığı hâlde açık bırakılan P2P, UPnP, Telnet veya FTP servisleri
- Kamera ağının kullanıcı ve sunucu ağlarından ayrıştırılmaması
- Her kullanıcıya yönetici yetkisi verilmesi ve ortak hesap kullanılması
- Servis firmalarına verilen süresiz ve kayıt dışı uzaktan erişimler
Bir önlemin uygulanmış görünmesi yeterli değildir. VLAN tanımlanmış olsa bile güvenlik duvarı kuralları gereğinden geniş olabilir; HTTPS seçeneği bulunsa bile geçersiz veya yönetilmeyen sertifikalar kullanılabilir.
Bu nedenle güvenlik kontrolleri yalnızca yapılandırma ekranından değil, gerçek ağ trafiği, erişim senaryoları ve kullanıcı hareketleri üzerinden doğrulanmalıdır.
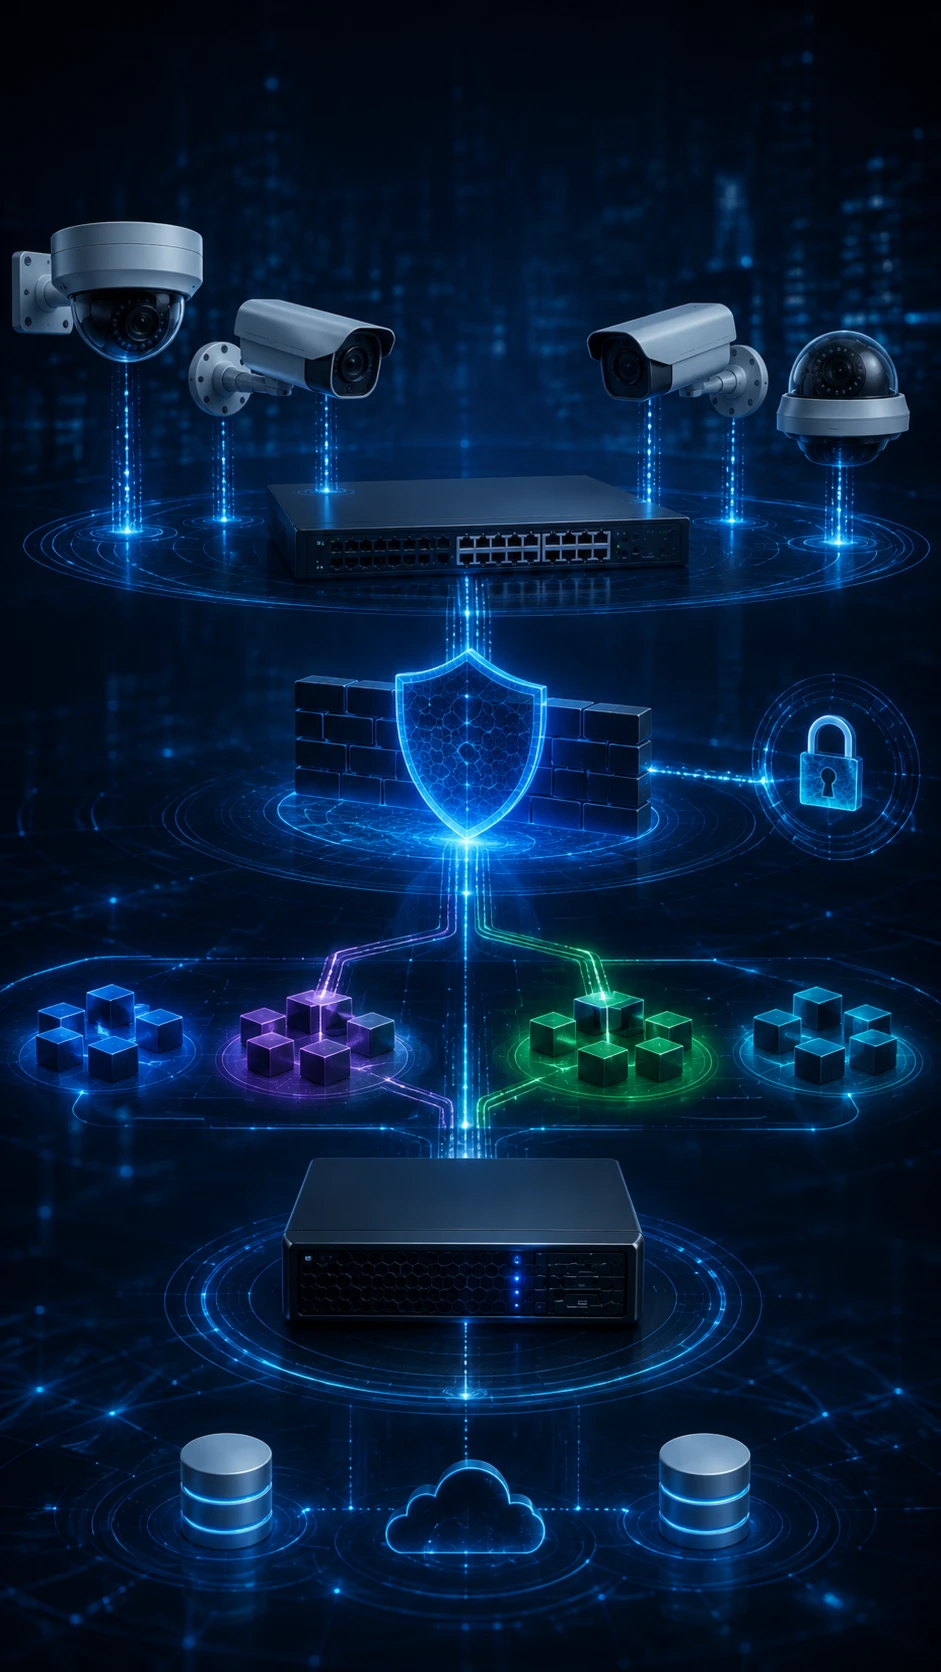
- İnternet Erişimi ve Saldırı Yüzeyi
Kameraları Doğrudan İnternete Açmak Neden Risklidir?
Uzaktan izleme sağlamak amacıyla kamera veya kayıt cihazının web, RTSP ya da yönetim portlarını internet üzerinden erişilebilir hâle getirmek sık karşılaşılan bir yöntemdir. Ancak bu yaklaşım cihazı sürekli tarama, parola denemesi ve bilinen güvenlik açıklarının hedefi hâline getirebilir.
Uzaktan erişim gerekiyorsa doğrudan port yönlendirme yerine kurumun risk modeline uygun güvenli erişim yöntemi kullanılmalıdır. Güncel ve doğru yapılandırılmış VPN, güvenli erişim ağ geçidi, IP ve kullanıcı bazlı erişim politikaları veya desteklenen kurumsal uzaktan erişim çözümleri değerlendirilebilir.
Bulut veya üreticiye ait P2P servisleri kullanılıyorsa verinin hangi ülkede işlendiği, kimlik doğrulama yöntemi, oturum kayıtları, güncelleme politikası, hizmet kesintisi davranışı ve servisin kapatılabilir olup olmadığı proje başında incelenmelidir.
Uzaktan bakım erişimleri kullanıcıya özel, süreli ve izlenebilir olmalı; çalışma tamamlandığında kapatılmalıdır. Servis hesabının farklı tesis ve müşterilerde ortak kullanılması engellenmelidir.
- Ağ Segmentasyonu ve Kontrollü İletişim
VLAN, Güvenlik Duvarı ve VPN Nasıl Birlikte Kullanılır?
Kamera ağı için ayrı VLAN oluşturmak, CCTV cihazlarının çalışan bilgisayarları, yazıcılar, sunucular ve diğer kurumsal sistemlerle kontrolsüz iletişim kurmasını sınırlar. Ancak VLAN tek başına güvenlik duvarı değildir; ağlar arasındaki trafiğin hangi kaynak, hedef, port ve protokole izin vereceği ayrıca tanımlanmalıdır.
Örneğin kameraların yalnızca kayıt sunucusu veya VMS ile iletişim kurması gerekiyorsa diğer ağ hedeflerine erişimleri engellenebilir. Operatör bilgisayarlarının kameralara doğrudan bağlanması zorunlu değilse erişim VMS üzerinden sınırlandırılabilir.
Yönetim arayüzlerinde mümkün olduğunda HTTPS ve desteklenen güncel TLS yapılandırmaları kullanılmalı; kullanılmayan servisler devre dışı bırakılmalıdır. DNS, NTP ve güncelleme servisleri gibi gerekli bağlantılar da açık ve belgelenmiş kurallarla yönetilmelidir.
VPN kullanılması tek başına bütün riski ortadan kaldırmaz. VPN yazılımının güncel tutulması, çok faktörlü kimlik doğrulama, cihaz güvenliği, kullanıcı yetkisi ve bağlantı kayıtları birlikte değerlendirilmelidir.
Parola ve Kullanıcı Yetkileri Nasıl Yönetilmelidir?
Varsayılan kullanıcı adı ve parolalar kurulum sırasında değiştirilmelidir. Her kamera, kayıt cihazı ve yönetim hesabında uzun, benzersiz ve tahmin edilmesi zor parola kullanılmalı; parolalar güvenli parola yöneticileriyle saklanmalıdır.
Ortak “admin” hesabı yerine kullanıcıya özel hesaplar oluşturulmalıdır. Böylece giriş, ayar değişikliği, kayıt dışa aktarımı ve kullanıcı oluşturma gibi işlemler belirli bir kişiyle ilişkilendirilebilir.
Yetkiler görev bazında sınırlandırılmalıdır. Operatör canlı görüntü ve kayıt inceleme yetkisine sahip olabilirken; cihaz ekleme, kullanıcı oluşturma, kayıt silme, sistem saati değiştirme ve güvenlik ayarı düzenleme yetkileri sınırlı sayıda yöneticiye verilmelidir.
İşten ayrılan personelin, geçici yüklenicilerin ve bakım firmalarının hesapları düzenli olarak kontrol edilmeli; artık ihtiyaç duyulmayan erişimler gecikmeden kapatılmalıdır.
- Güncelleme ve Ürün Yaşam Döngüsü
Firmware ve VMS Güncellemeleri Neden Kritik?
Kamera ve video yönetim sistemlerinde güvenlik açıkları zaman içinde tespit edilebilir. Üretici tarafından yayımlanan firmware ve yazılım güncellemeleri; hata düzeltmesi, yeni özellik ve güvenlik iyileştirmeleri içerebilir.
Güncelleme süreci kontrolsüz yürütülmemelidir. Mevcut sürüm, cihaz modeli, VMS uyumluluğu ve üretici notları incelenmeli; kritik projelerde güncelleme önce test ortamında veya sınırlı pilot grupta uygulanmalıdır.
Güncelleme öncesinde yapılandırma yedeği alınmalı; sonrasında görüntü akışı, kayıt, analitik, alarm, zaman senkronizasyonu ve üçüncü taraf entegrasyonları test edilmelidir.
Üretici desteği sona eren ve güvenlik güncellemesi almayan cihazlar için risk azaltma veya aşamalı modernizasyon planı hazırlanmalıdır. Yeni ürün seçiminde yalnızca satın alma fiyatı değil, güncelleme politikası ve destek süresi de değerlendirilmelidir.
- Kayıt, Denetim İzi ve Olay Müdahalesi
Kamera Sisteminde Hangi Hareketler İzlenmelidir?
VMS, NVR ve ilgili ağ bileşenleri üzerinde oluşan güvenlik ve işletim kayıtları merkezi olarak izlenebilmelidir. Kayıt tutulması kadar, olağan dışı hareketlerin belirlenmesi ve sorumlu ekiplerin aksiyon alabilmesi de önemlidir.
Başarılı ve başarısız giriş denemeleri, yeni kullanıcı oluşturulması, yetki değişiklikleri, cihaz bağlantı kayıpları, yapılandırma değişiklikleri, kayıt dışa aktarımı, depolama hataları ve sistem saati değişiklikleri izlenmesi gereken başlıca olaylardır.
Kritik sistemlerde logların yalnızca cihaz üzerinde tutulması yeterli olmayabilir. Yetkisiz silme veya cihaz arızası riskine karşı kayıtlar merkezi ve korumalı bir platforma aktarılabilir.
Olay müdahale planı; şüpheli erişimde hesabın nasıl kapatılacağını, cihazın ağdan nasıl izole edileceğini, kayıtların nasıl korunacağını ve sistemin güvenli biçimde nasıl geri döndürüleceğini önceden tanımlamalıdır.
- Planlama ve Uygulama Yol Haritası
IP Kamera ve VMS Güvenliği Nasıl Sağlanır?
Cihaz Envanterini Çıkarın
Kamera, NVR, sunucu, switch, yazılım, IP adresi, fiziksel konum, sürüm, sorumlu kişi ve destek durumunu kayıt altına alın.
Varsayılan Ayarları Kaldırın
Varsayılan parolaları değiştirin; gereksiz hesap, servis, protokol, P2P ve bulut bağlantılarını kapatın.
Kamera Ağını Ayrıştırın
CCTV cihazlarını ayrı VLAN üzerinde çalıştırın ve ağlar arası iletişimi güvenlik duvarı kurallarıyla en az gerekli seviyede sınırlandırın.
Uzaktan Erişimi Güvenli Kurun
Doğrudan port yönlendirme yerine güncel VPN veya kurumsal güvenli erişim mimarisi kullanın; erişimleri kullanıcıya özel ve süreli yönetin.
Güncellemeleri Yönetin
Firmware, VMS, sunucu ve istemci sürümlerini takip edin; güncellemeleri yedekleme ve test planıyla uygulayın.
Yetkileri Sınırlandırın
Kullanıcıya özel hesaplar, rol tabanlı erişim, en az ayrıcalık ve desteklenen sistemlerde çok faktörlü doğrulama uygulayın.
İzleme ve Kurtarma Planı Kurun
Log, alarm, yapılandırma yedeği, olay müdahalesi ve geri yükleme senaryolarını düzenli olarak test edin.
- Performans ve Sürekli Denetim
Kamera Sistemi Güvenliği Nasıl Ölçülür?
“Sistem güvenli” ifadesi tek başına ölçülebilir değildir. Kontrollerin durumu, sorumlusu, hedef değeri ve doğrulama yöntemi tanımlanmalıdır.
Proje kapsamına ve kurumun risk seviyesine göre aşağıdaki göstergeler kullanılabilir:
- Envantere alınmış kamera ve ağ cihazlarının toplam sisteme oranı
- Güncel ve desteklenen firmware veya yazılım sürümündeki cihaz oranı
- Varsayılan ya da ortak hesap kullanılan cihaz ve sistem sayısı
- İnternete doğrudan açık yönetim arayüzü ve servis sayısı
- Başarısız giriş, yetki değişikliği ve olağan dışı erişim olayları
- Kritik kamera, kayıt, depolama ve VMS kullanılabilirlik oranı
- Güvenlik açığı tespitinden risk azaltma veya güncellemeye kadar geçen süre
- Yeni Nesil Video Güvenliği
2026 ve Sonrasında Hangi Yaklaşımlar Öne Çıkıyor?
Video güvenliği projelerinde odak yalnızca daha yüksek çözünürlük ve daha fazla kamera olmaktan çıkıyor. Güvenli cihaz kimliği, sertifika tabanlı iletişim, merkezi envanter, kontrollü cihaz onboarding süreci ve ürün yaşam döngüsü yönetimi daha fazla önem kazanıyor.
Çoklu lokasyonlarda kamera ve VMS sistemlerinin merkezi olarak izlenmesi; sürüm, bağlantı, kayıt, depolama ve güvenlik durumunun tek yönetim yaklaşımıyla takip edilmesini kolaylaştırabilir.
Bulut, yerinde ve hibrit mimariler arasında seçim yapılırken yalnızca kullanım kolaylığı değil; veri yerleşimi, gecikme, bant genişliği, hizmet sürekliliği, erişim kontrolü, tedarikçi bağımlılığı ve toplam sahip olma maliyeti birlikte değerlendirilmelidir.
Yapay zekâ analitiği yaygınlaştıkça video verisinin nerede işlendiği, hangi metadata’nın üretildiği, kimlerle paylaşıldığı ve model performansının nasıl izlendiği de güvenlik mimarisinin parçası hâline gelir.
- Marka Bağımsız Mühendislik Yaklaşımı
Neden iTech Project?
iTech Project; IP kamera, NVR, video yönetim yazılımı, ağ, depolama, kullanıcı yetkileri ve kurumsal entegrasyonları ortak bir güvenlik mimarisinde değerlendirir.
Çalışma; mevcut altyapı envanterinden ağ ve erişim analizine, güvenlik yapılandırmasından modernizasyon planına, pilot testlerden kabul ve yaşam döngüsü desteğine kadar uzanır.
Marka bağımsız yaklaşım, uygun mevcut yatırımları korurken güvenlik açıklarını azaltan, işletilebilir ve ölçeklenebilir bir sistem yapısı oluşturmayı hedefler.
Kurumsal CCTV mimarileri hakkında CCTV ve Akıllı Görüntüleme Sistemleri, merkezi yönetim seçenekleri hakkında Video Yönetim Yazılımları, uçtan uca tasarım süreci hakkında ise Proje Tasarımı ve Sistem Entegrasyonu sayfalarımızı inceleyebilirsiniz.
Kamera Sisteminizi Birlikte Değerlendirelim- Bir Sonraki Adım
IP Kamera ve VMS Güvenlik Yol Haritanızı Birlikte Oluşturalım
Mevcut kamera sisteminizin cihaz envanterini, ağ yapısını, internet erişimlerini, kullanıcı yetkilerini, yazılım güncelliğini ve ürün yaşam döngüsünü birlikte değerlendirmek için iTech Project ile iletişime geçin.
Sık Sorulan Sorular
İnternete bağlı olmayan bir sistemin dışarıdan erişim riski daha düşüktür; ancak aynı ağa bağlı bilgisayarlar, kontrolsüz kablosuz bağlantılar, bakım cihazları, zararlı yazılım veya fiziksel erişim üzerinden risk devam edebilir. İnternete kapalı olmak tek başına yeterli güvenlik sağlamaz.
Kurumsal sistemlerde kamera ağının ayrı VLAN üzerinde çalıştırılması önerilir. Ancak VLAN tek başına yeterli değildir; ağlar arası trafik güvenlik duvarı ve erişim kurallarıyla yalnızca gerekli bağlantılara sınırlandırılmalıdır.
Kamera, NVR veya VMS yönetim portlarının doğrudan internete açılması saldırı yüzeyini artırır. Uzaktan erişim için güncel VPN, güvenli erişim ağ geçidi ve kullanıcıya özel kimlik doğrulama gibi kontrollü yöntemler tercih edilmelidir.
Bazı güncellemeler yapılandırma, entegrasyon veya cihaz davranışını etkileyebilir. Güncelleme öncesinde yapılandırma yedeği alınmalı; üretici notları ve VMS uyumluluğu kontrol edilmeli; güncelleme sonrasında görüntü, kayıt, alarm ve entegrasyon testleri yapılmalıdır.
Analog kameralar doğrudan IP ağına bağlı olmayabilir; ancak DVR, hibrit kayıt cihazı, mobil izleme servisi ve uzaktan erişim bağlantıları ağ üzerinden çalışıyorsa sistem yine siber güvenlik riski taşır.
Hayır. ONVIF uyumluluğu belirli birlikte çalışabilirlik özelliklerini destekleyebilir; ancak parola, firmware, ağ segmentasyonu, şifreleme, kullanıcı yetkileri ve internet erişimi gibi güvenlik kontrollerinin ayrıca yapılandırılması gerekir.