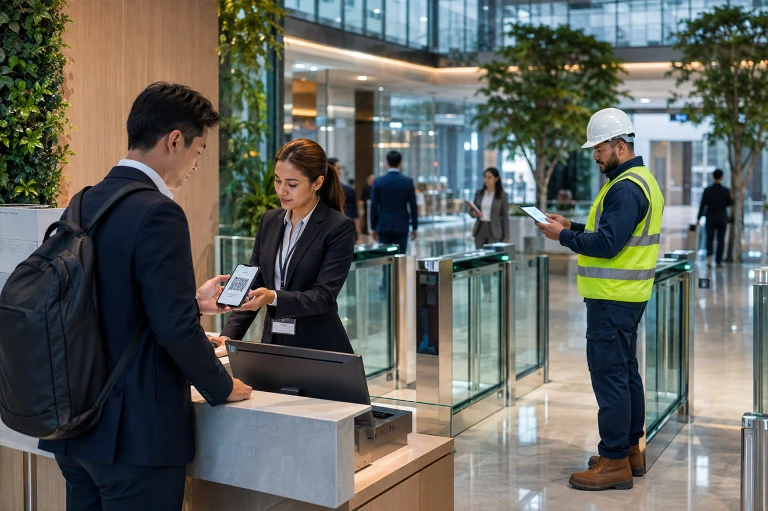
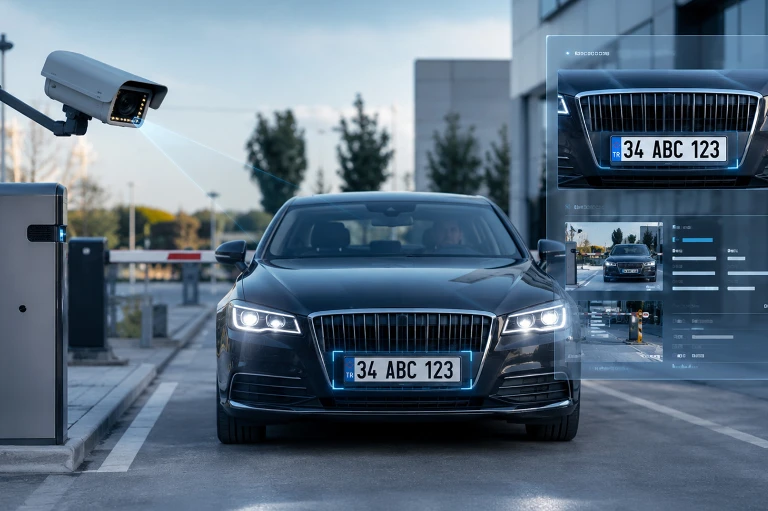
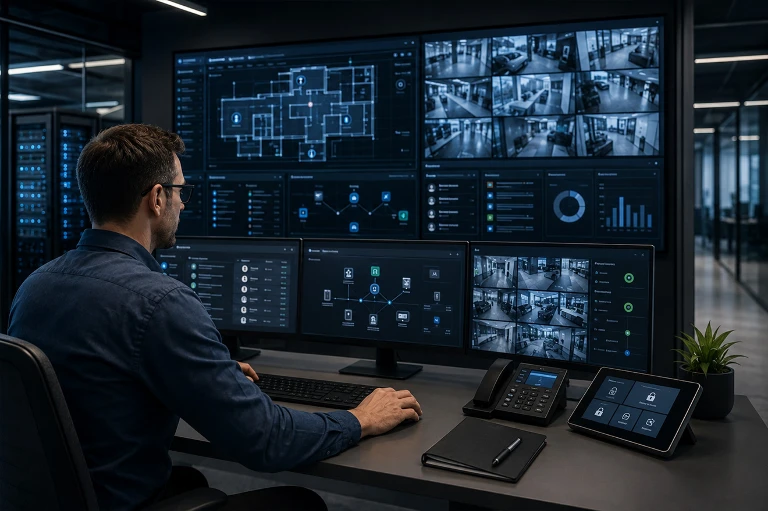
Geçiş Kontrol Sistemleri
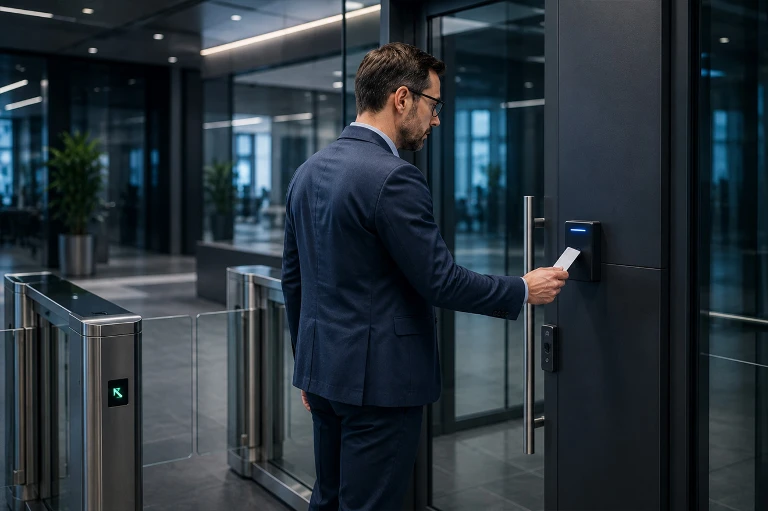
Doğru kişinin, doğru alana, doğru zamanda ve kayıtlı biçimde erişmesini sağlayın.
Kartlı, mobil ve biyometrik kimlik doğrulamayı; turnike, kapı, asansör, otopark ve ziyaretçi süreçleriyle tek yönetim platformunda birleştiriyoruz.
iTech Project; kullanıcı profili, erişim riski, kapı donanımı, kaçış güvenliği, veri politikası, ağ altyapısı ve entegrasyon ihtiyacını birlikte değerlendirerek ölçeklenebilir geçiş kontrol sistemleri tasarlar. Çözümler tek bir ofisten çoklu lokasyonlara, standart personel geçişinden kritik alan güvenliğine kadar uyarlanabilir.
Temel tasarım ilkesi: Erişim güvenliği yalnızca kart okuyucu seçimi değildir. Kimlik, erişim hakkı, kapı durumu, alarm, acil çıkış ve denetim kaydı aynı uçtan uca senaryoda ele alınmalıdır.
Geçiş Kontrol Sistemi Nedir?
Geçiş kontrol sistemi; kullanıcı kimliğini bir kart, mobil erişim kimliği (credential), PIN veya biyometrik yöntemle doğrular; tanımlı zaman ve alan yetkisine göre kapı, turnike, asansör ya da bariyer erişimini yönetir. Tüm izin, ret, kapı zorlanması ve sistem olayları merkezî yazılımda kayıt altına alınabilir.
Güvenlik ve İş Sistemleriyle Entegrasyon
Geçiş kontrol sistemi, desteklenen API, SDK ve cihaz profilleri üzerinden fiziksel güvenlik ile kurumsal iş süreçlerinin ortak olay akışında buluşmasını sağlayabilir. Entegrasyon kapsamı ürün uyumluluğu ve lisansa göre doğrulanır.
- CCTV/VMS ile kart olayına bağlı video doğrulama
- İzinsiz giriş, interkom ve alarm yönetimi
- Yangın algılama ve kontrollü acil durum serbest bırakma
- İnsan kaynakları, dizin servisi, PDKS ve vardiya sistemleri
- Ziyaretçi, otopark, asansör, BMS ve bina yönetimi
Açık Mimari ve Okuyucu Güvenliği
Çok markalı projelerde açık standart ve doğrulanmış entegrasyon, gelecekteki genişleme ve modernizasyon riskini azaltır. Uyumlu ürünlerde ONVIF erişim kontrol profilleri, API/SDK ve okuyucu–kontrolör haberleşmesi için çift yönlü güvenli protokoller değerlendirilebilir.
- Cihaz, istemci, profil, sürüm ve lisans uyumluluğunun doğrulanması
- Desteklenen yapılarda OSDP Secure Channel ile şifreli okuyucu iletişimi
- Eski Wiegand arayüzlerinden kontrollü geçiş ve kablolama analizi
- Pilot kurulum, hata senaryosu ve entegrasyon kabul testi
Uyumluluk notu: Bir cihazın OSDP, ONVIF veya API desteği sunması tüm işlevlerin otomatik olarak birlikte çalışacağı anlamına gelmez. Gerekli güvenli mod, profil, fonksiyon ve anahtar yönetimi proje bazında kontrol edilmelidir.
- Bizi Farklı Kılan Yaklaşım
Neden iTech Project?
iTech Project, erişim güvenliğini yalnızca cihaz tedariki olarak değil; kimlik, fiziksel geçiş, yazılım, entegrasyon, siber güvenlik ve veri yönetiminden oluşan bütüncül bir sistem olarak ele alır.
Markadan bağımsız değerlendirme ve senaryo bazlı test yaklaşımıyla işletilebilir, ölçeklenebilir ve farklı güvenlik ihtiyaçlarına uyum sağlayabilen çözümler oluşturur.
Altyapı Modernizasyonu
Mevcut geçiş kontrol altyapısını ve yatırımları koruyarak sistemlerinizi güncel teknolojilerle kontrollü biçimde modernize ediyoruz.
Ortak Erişim Mimarisi
Kartlı, mobil, biyometrik ve araç erişim sistemlerini merkezi olarak yönetilebilen ortak bir mimari altında birleştiriyoruz.
Kontrollü Entegrasyon
Geçiş kontrol altyapısını VMS, yangın algılama, insan kaynakları ve bina yönetim sistemleriyle güvenli biçimde entegre ediyoruz.
Uçtan Uca Proje Yönetimi
Saha keşfi ve ihtiyaç analizinden sistem tasarımı, uygulama, test ve kabul aşamalarına kadar tüm süreci yönetiyoruz.
Yeni geçiş kontrol sistemi, çoklu lokasyon yönetimi veya mevcut kartlı geçiş altyapınızın modernizasyonu için erişim güvenliğinizi birlikte tasarlayalım.
Açık Mimari ve Okuyucu Güvenliği
Çok markalı projelerde açık standart ve doğrulanmış entegrasyon, gelecekteki genişleme ve modernizasyon riskini azaltır. Uyumlu ürünlerde ONVIF erişim kontrol profilleri, API/SDK ve okuyucu–kontrolör haberleşmesi için çift yönlü güvenli protokoller değerlendirilebilir.
- Cihaz, istemci, profil, sürüm ve lisans uyumluluğunun doğrulanması
- Desteklenen yapılarda OSDP Secure Channel ile şifreli okuyucu iletişimi
- Eski Wiegand arayüzlerinden kontrollü geçiş ve kablolama analizi
- Pilot kurulum, hata senaryosu ve entegrasyon kabul testi
Uyumluluk notu: Bir cihazın OSDP, ONVIF veya API desteği sunması tüm işlevlerin otomatik olarak birlikte çalışacağı anlamına gelmez. Gerekli güvenli mod, profil, fonksiyon ve anahtar yönetimi proje bazında kontrol edilmelidir.
Siber Güvenlik ve Veri Yönetişimi
Erişim altyapısı; kimlik, yetki, hareket ve kapı durumu gibi hassas veriler üretir. Sistem, kurumun siber güvenlik ve kişisel veri politikalarıyla birlikte tasarlanmalıdır.
- En az ayrıcalık ilkesine uygun rol tabanlı yönetim
- Yönetici hesaplarında güçlü kimlik doğrulama ve işlem kayıtları
- Ağ segmentasyonu, güvenli uzaktan erişim ve şifreli haberleşme
- Kontrolör, okuyucu, sunucu ve yazılım güncelleme yönetimi
- Yedekleme, saklama, silme ve olay müdahale prosedürleri
Uygulama Alanları
Ofisler, plaza ve çok kiracılı iş merkezleri, Fabrika, depo, lojistik merkez ve kritik üretim alanları, Hastane, otel, kampüs ve eğitim yapıları, Veri merkezi, banka, laboratuvar ve yüksek güvenlikli tesisler, Perakende zincirleri, mağazalar ve personel alanları, Otopark, site, rezidans ve çoklu lokasyon işletmeleri
Sık Sorulan Sorular
Kayıp erişim kartı veya kimliği merkezî yönetim yazılımı üzerinden derhâl iptal edilmeli ve ilgili geçiş kayıtları incelenmelidir. Gerekirse kullanıcıya geçici veya yeni bir erişim kimliği tanımlanabilir. Kritik alanlarda ise kayıp bildirimi ve kimlik doğrulama prosedürleri birlikte uygulanmalıdır.
Bu durum kullanılan mobil erişim teknolojisine, okuyucuya, kontrolöre ve kurumun güvenlik politikasına bağlıdır. Bazı çözümler geçiş anında internet bağlantısı gerektirmezken, kimlik tanımlama, iptal işlemleri veya veri senkronizasyonu için bağlantı gerekebilir. Sistem davranışı pilot uygulamalarla doğrulanmalıdır.
Hayır. Güvenlik ihtiyacına göre akıllı kart, mobil erişim kimliği, PIN veya bu yöntemlerin birlikte kullanıldığı çok faktörlü geçiş çözümleri tercih edilebilir. Biyometrik doğrulama ise yalnızca gerekli, ölçülü ve hukuki gerekliliklere uygun olduğu durumlarda, alternatif yöntemlerle birlikte değerlendirilmelidir.
Yangın anındaki kapı davranışı; kapının kaçış amacı, kullanılan kilit tipi, yangın senaryosu ve ilgili mevzuata göre belirlenir. Kontrollü serbest bırakma, güvenli tahliye ve olay kayıtlarının doğru çalışması devreye alma ve periyodik testlerde birlikte doğrulanmalıdır.
Evet. Kart teknolojisi, okuyucular, kontrolörler, kablolama, elektronik kilitler, kullanıcı veritabanı ve mevcut entegrasyonlar değerlendirilerek aşamalı bir modernizasyon planı uygulanabilir. Eski ve yeni erişim kimliklerinin birlikte çalışacağı geçiş süreci dikkatle planlanarak kesintisiz işletme sağlanabilir.